EN

Płacą Państwo firmom
za systemy, których nikt nie sprawdza

Jeden komputer w gabinecie, biuro z kilkunastoma stanowiskami, firma z kilkoma oddziałami albo budynek z kamerami i automatyką — wszędzie działa coś, czego nikt na bieżąco nie sprawdza. Patrzymy na całość: komputery, serwery, sieć i bezpieczeństwo. Wdrażamy i utrzymujemy zestaw sprawdzonych, darmowych narzędzi, łączymy je w jeden obraz na naszej mapie i regularnie wysyłamy Państwu raport: co działa, a co i gdzie trzeba zrobić. Ten sam system pilnuje naszej własnej floty urządzeń.

Skąd zwykle bierze się problem

Cztery rzeczy, które powtarzają się niezależnie od wielkości firmy i marki sprzętu.

Zgłoszenie zamiast alarmu O awarii dowiadują się Państwo od użytkowników, a nie od systemu. Zanim ktoś zadzwoni, problem trwa już od kilkudziesięciu minut.
Dokumentacja z dnia wdrożenia Opis sieci powstał raz i od tamtej pory się nie zmienił, chociaż sieć zmieniała się wielokrotnie.
Terminy, o których nikt nie pamięta Wygasające certyfikaty i urządzenia ograniczone zbyt słabym zasilaniem z przełącznika — jedno i drugie widać dopiero wtedy, gdy ktoś patrzy.
Zegary, które się rozjechały Kamera, rejestrator i przełącznik notują zdarzenia z własnego zegara. Gdy każde pokazuje inną godzinę, nagrania i logi nie układają się w jedną historię.

Dla kogo to jest

Dla każdego, kto odpowiada za systemy informatyczne — od właściciela małej firmy z jednym komputerem, przez dział IT, po zarządcę budynku pełnego urządzeń.

Mała firma, gabinet, biuro. Nawet jeden komputer warto pilnować: czy ma aktualne łatki, czy działa kopia, czy antywirus jest włączony, czy dysk się nie kończy. Dowiadują się Państwo o problemie z raportu, a nie w dniu, w którym komputer przestaje działać.

Firma z działem IT albo zewnętrznym informatykiem. Dokładamy jeden spójny obraz zamiast kilku paneli: sieć, serwery, stacje robocze i zdarzenia bezpieczeństwa w jednym miejscu, z raportem, który można przekazać dalej — także osobie, która nie zajmuje się IT na co dzień.

Kilka lokalizacji. Oddziały, magazyny, sklepy — każda lokalizacja ma swój kolektor, a całość widać na jednej mapie.

Budynki i obiekty. Tam, gdzie systemy utrzymuje kilka firm — kamery, kontrola dostępu, sieć, automatyka — każda widzi swój kawałek, a urządzenie, które przestało odpowiadać, łatwo wpada w szczelinę między nimi. Pokazujemy, co działa i od kiedy nie działa — nikogo nie zastępując.

Najczęściej odzywają się Państwo w jednym z kilku momentów: zmiana informatyka albo firmy serwisowej, nowa instalacja lub przeprowadzka, koniec gwarancji, przejęcie firmy lub budynku, awaria, która kosztowała. Wtedy pytanie, co właściwie działa i czy jest zabezpieczone, przestaje być teoretyczne.

Jeden standard monitoringu — dla każdego klienta

Nie dzielimy monitoringu na stopnie. Każde wdrożenie dostaje ten sam komplet narzędzi i każde dostaje mapę — nie tylko najwyższy pakiet. Zakres różni się liczbą urządzeń i lokalizacji, a nie tym, co Państwo widzą.

Zabbix — sieć, serwery i komputery Przełączniki, punkty dostępowe, kamery, rejestratory, sterowniki i zasilanie, a także serwery i komputery: dostępność, obciążenie, dyski, usługi, łącze internetowe, certyfikaty. Alarm, gdy coś przestaje działać albo zaraz przestanie.
Wazuh — bezpieczeństwo Dzienniki serwerów, komputerów i urządzeń sieciowych w jednym miejscu: nieudane logowania, zmiany w ważnych plikach systemowych, podejrzane zdarzenia. Z nim zintegrowany VirusTotal (opis niżej).
Pi-hole z Unbound — DNS pod kontrolą Własny serwer nazw w Państwa sieci: blokuje domeny reklamowe, śledzące i znane złośliwe, a przy okazji pokazuje, które urządzenie próbuje się z nimi łączyć. Widzi nazwy domen, nie treść ruchu — i tylko u urządzeń, które z niego korzystają; sprzęt z wpisanym na stałe obcym albo szyfrowanym DNS go omija.
ESET z konsolą — ochrona stacji Antywirus chroniący komputery i serwery na bieżąco. W pakiecie wdrażamy go razem z konsolą zarządzania i łączymy jego wykrycia z resztą systemu. Jesteśmy partnerem ESET w sprzedaży licencji — licencje kupią Państwo u nas, razem z wdrożeniem.
Mapa NetDoc — wszystko w jednym widoku Urządzenia i połączenia między nimi, na planie Państwa budynku, gdy jest dostępny. Przy każdym urządzeniu widać, co wiedzą o nim wszystkie narzędzia naraz.
Raport cykliczny Co tydzień albo w rytmie, jaki Państwo wybiorą: co działa, a co i gdzie trzeba zrobić — jak wygląda raport.

Narzędzia uzupełniają się nawzajem

Zabbix powie, że serwer działa, ale nie powie, kto się na nim logował — to widzi Wazuh. Wazuh zauważy nowy plik w folderze systemowym, a VirusTotal i ESET rozstrzygają, czy to szkodnik. Pi-hole pokaże, który komputer próbował połączyć się ze złośliwą domeną. Mapa łączy te kawałki: jedno urządzenie, jeden obraz, zamiast pięciu osobnych paneli.

Wszystko poza ESET-em i usługą VirusTotal to otwarte, darmowe oprogramowanie. Dane zbiera kolektor postawiony u Państwa i zostają u Państwa — wyjątki to skróty plików wysyłane do VirusTotal i to, co ESET przesyła do chmury producenta. Raport powstaje u Państwa, a jego kopia trafia do nas tylko za Państwa zgodą. My wdrażamy, utrzymujemy i aktualizujemy narzędzia — a każdy administrator je zna i w razie potrzeby przejmie.

VirusTotal nie zastępuje antywirusa — i nie musi

VirusTotal to publiczna usługa, w której kilkadziesiąt silników antywirusowych ocenia ten sam plik. W naszym standardzie korzysta z niej Wazuh. Pilnuje wskazanych, ważnych miejsc w systemie — folderów systemowych, autostartu, katalogów, do których zwykle zapisują instalatory. Gdy przy najbliższym skanowaniu znajdzie tam nowy albo zmieniony plik (częstotliwość skanowania ustalamy przy wdrożeniu), Wazuh liczy jego skrót i pyta VirusTotal, czy któryś z silników zna go jako szkodnika. Jeśli tak — w konsoli bezpieczeństwa i w raporcie pojawia się alert z nazwą komputera, ścieżką pliku i liczbą silników, które go wskazały.

Do VirusTotal wysyłany jest tylko skrót pliku, a nie sam plik ani jego treść.

ESET działa inaczej: chroni na bieżąco — blokuje i usuwa zagrożenie na komputerze. VirusTotal niczego nie blokuje. Jest drugą, niezależną opinią: jeśli coś przeszło obok jednego antywirusa, często rozpozna to któryś z kilkudziesięciu innych.

Jak głęboko widać sieć bezprzewodową, zależy od tego, co udostępnia kontroler danego producenta — jeden pokazuje jakość połączenia każdego urządzenia i nieudane logowania, inny tylko ich liczbę. Sprawdzamy to w pierwszej rozmowie i mówimy wprost, co będzie widoczne, zanim zaczniemy.

Zakres i kwotę ustalamy przed rozpoczęciem prac — nigdy po nich i bez dopłat, które pojawiają się w trakcie. O pracochłonności decyduje liczba urządzeń, komputerów i lokalizacji, a przy mapie na planie budynku — także stan planów. Dlatego zaczynamy od rozmowy o Państwa sieci, a nie od cennika.
Co się dzieje, gdy coś przestaje działać

Alarm jest wart tyle, ile droga, którą pokonuje. Ustalamy ją przed uruchomieniem, a nie po pierwszej awarii.

Adresata ustalamy przed startem. Kto ma dostać wiadomość, na jaki kanał i w jakich godzinach. Inna osoba przy awarii łącza, inna przy kamerze — bo zwykle odpowiadają za nie dwie różne firmy.

Alarm niesie opis stanu, a nie samo „nie odpowiada”. Co przestało działać, od kiedy i czego jeszcze dotyczy. Wskaźnik bez tego opisu każe dzwonić po ludzi, żeby dowiedzieć się, co się właściwie stało.

Co robimy dalej, zapisujemy w umowie. Od samego powiadomienia, przez sprawdzenie u siebie, po naprawę — zakres i godziny ustalamy z Państwem przed uruchomieniem. Nie wpisujemy czasu reakcji, którego nie umiemy dotrzymać.

Zgłoszenia zbieramy razem. Siedem portów, które zgłosiły usterkę w ciągu godziny po powrocie sieci, zbieramy w jedno zgłoszenie, a nie w siedem. Rozdzielone wysłałyby technika szukać siedmiu kabli.

Raport co tydzień: co i gdzie zaktualizować

Monitorujemy nie tylko sieć, ale też serwery i komputery. Raz w tygodniu — albo w innym, ustalonym rytmie — dostają Państwo krótki raport o stanie systemów i bezpieczeństwa.

Dla kogo Dla działu IT albo dla właściciela i menedżera, który chce wiedzieć, jak jest, bez logowania się do kilku systemów.
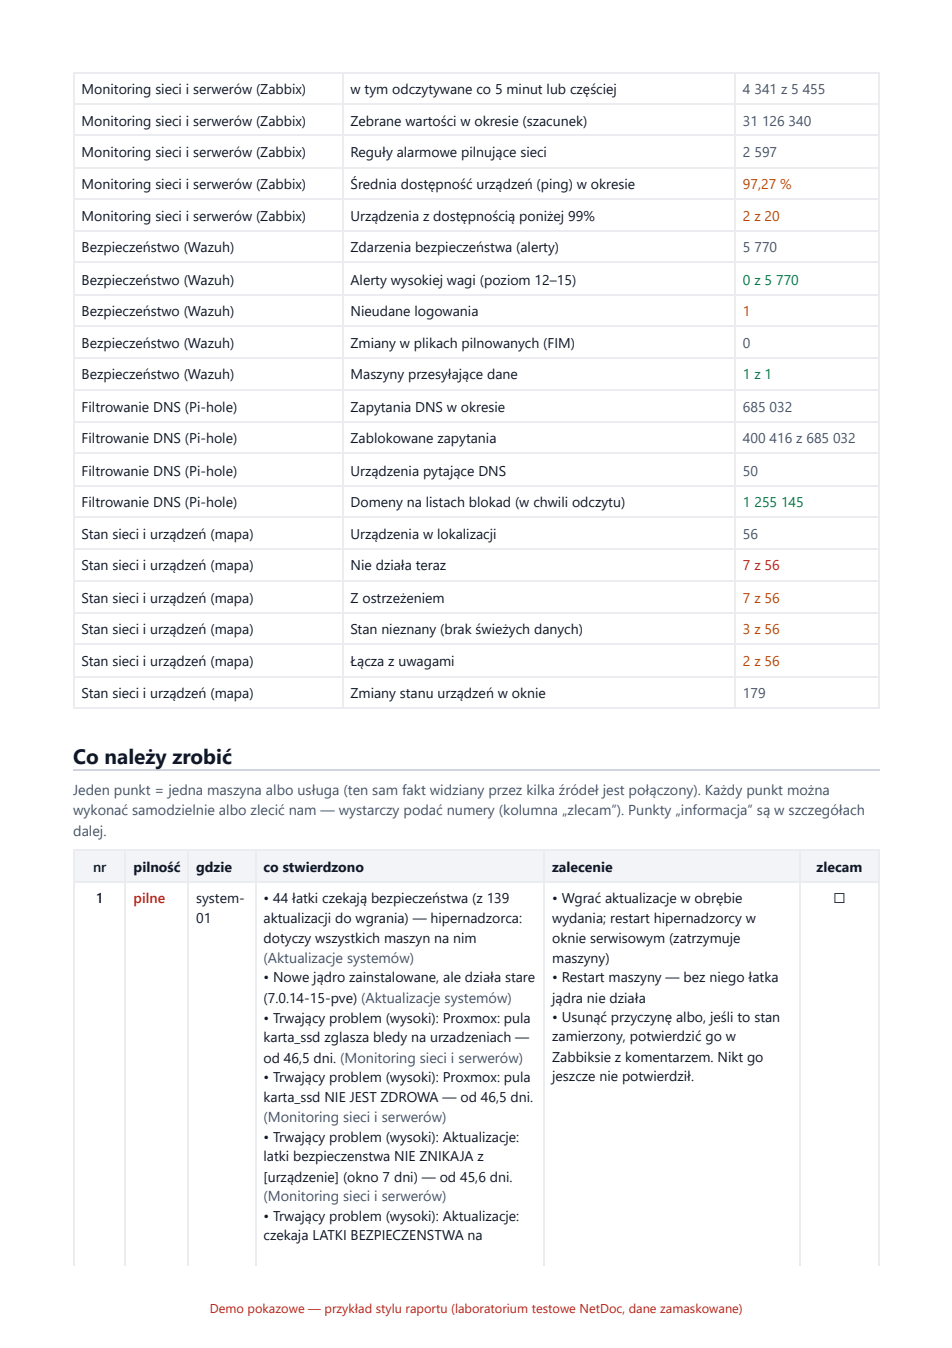
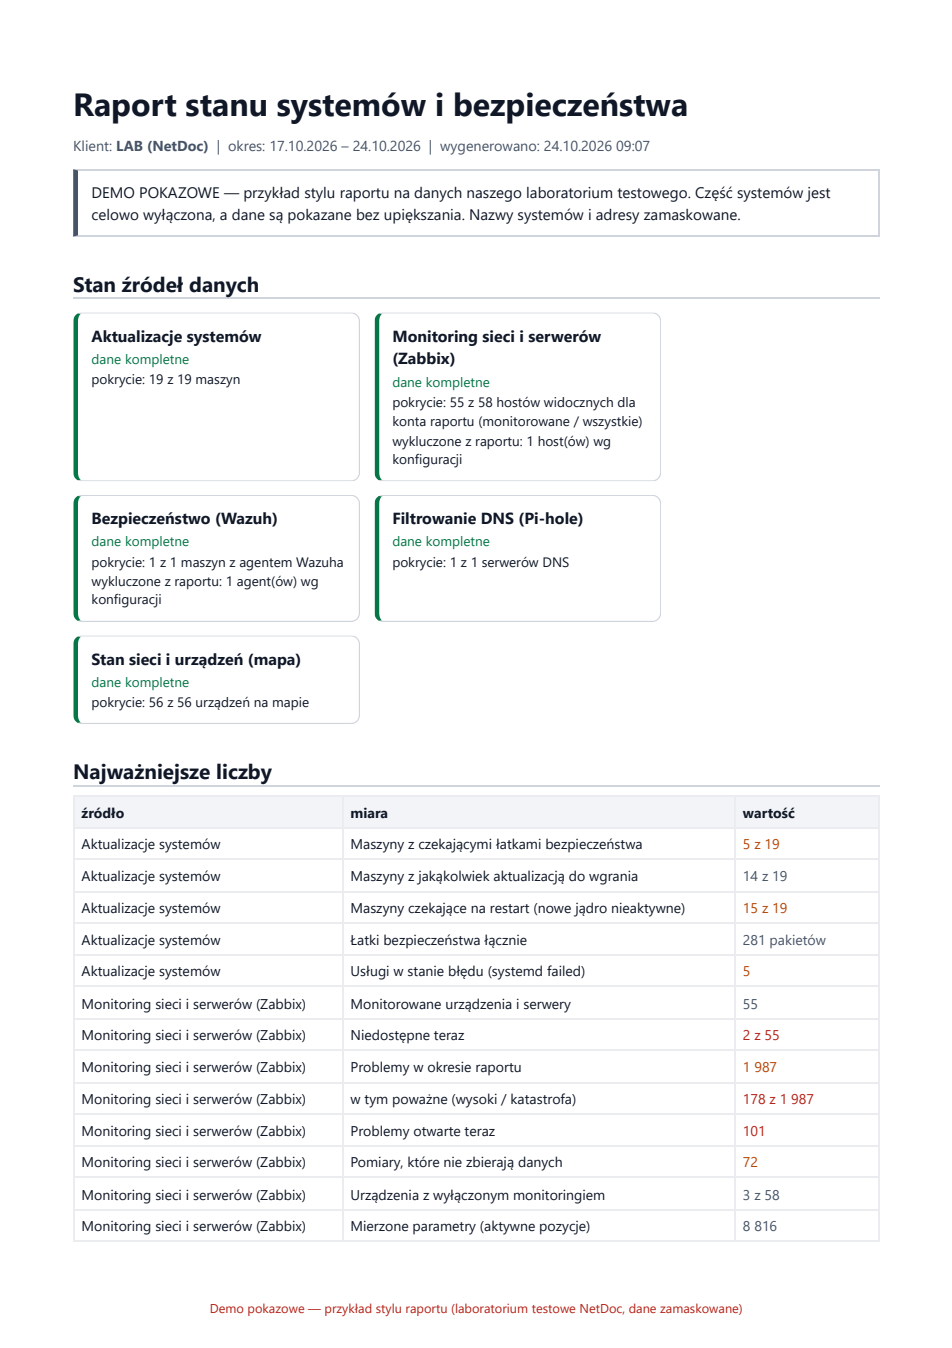
Co w nim jest Brakujące łatki bezpieczeństwa, maszyny czekające na restart, urządzenia, które przestały działać, alerty bezpieczeństwa — przy każdym punkcie: gdzie i co zrobić.
Kto to wykonuje Mogą Państwo zrobić to sami według listy albo zlecić nam wybrane punkty — wystarczy zaznaczyć je w raporcie. Prace wykonujemy w ustalonym oknie serwisowym.
Bez udawania Gdy któreś źródło nie odpowie, raport napisze „brak danych”, a nie „wszystko w porządku”. Każda liczba ma datę odczytu.

Przykładowy raport

Pierwsze dwie strony raportu z naszego laboratorium — środowiska testowego, w którym usterki zostawiamy celowo. Nazwy systemów i adresy są zamaskowane. Raport może być przygotowywany także w innym języku niż polski — np. po angielsku, dla zespołów międzynarodowych.

Pobierz pełny przykład (PDF)

To nie jest wizualizacja. To działa teraz.

Mapa pod tym odnośnikiem pokazuje prawdziwą sieć — naszą własną flotę urządzeń, na żywo, z tych samych źródeł, z których korzysta klient. Nie ma tam przykładowych liczb ani przygotowanego pokazu. Można kliknąć i sprawdzić.

Otwórz mapę na żywo →
Zrzut widoku publicznego mapy: laboratorium NetDoc z przełącznikami, kamerami i punktami dostępowymi; dwa łącza internetowe, Starlink i T-Mobile, narysowane jako chmurki za zaporą; jedno urządzenie oznaczone na czerwono jako nieosiągalne

Tak wygląda mapa, którą widzi gość — nasze laboratorium, stan prawdziwy z chwili zrzutu. Chmurki to łącza internetowe (Starlink i T-Mobile), które przechodzą przez zaporę. Czerwony podpis to rzeczywista usterka, nie dekoracja.

Opcja dodatkowa · sieci bezprzewodowe

Czujnik Wi-Fi — niezależny świadek tego, co dzieje się w powietrzu

Osobny przyrząd tylko dla sieci bezprzewodowych — nie ma związku z ochroną plików opisaną wyżej. Kontroler Wi-Fi opisuje sam siebie, a monitoring powtarza to, co kontroler mu powiedział. Na życzenie dokładamy pasywny czujnik, który słucha wszystkich pasm i nie pyta nikogo o zdanie.

Obce urządzenie zaczęło udawać naszą sieć — alarm po siedmiu sekundach. Sieć przełączona z szyfrowanej na otwartą to klasyczny krok przed podsłuchem — wykryliśmy go w niespełna sześć. Obie liczby zmierzyliśmy zegarem, na własnym sprzęcie.

Tego samego dnia znaleźliśmy u siebie lukę. Rozłączanie ludzi po jednym urządzeniu nie zapala alarmu, bo nasz detektor liczy zalew prób, a nie pojedyncze. Wolimy ją podać, niż czekać, aż znajdzie ją ktoś inny.

Cisza na panelu jest pytaniem, nie odpowiedzią. Trzy nasze przyrządy milczały jednego dnia i każde milczenie znaczyło co innego. Opisaliśmy ten dzień w całości, razem z pomyłkami.

Monitoring pokazuje zero zagrożeń. Skąd wiadomo, że patrzy? →

Gdzie przebiega granica

Czujnik przemiata pasma po kolei, więc każdą liczbę stąd czytamy jako co najmniej tyle. „Nie widziano” to nie to samo, co „nie było”.

Pomiar z jednego punktu mówi, jak słychać w tym punkcie — a nie w całym budynku.

To źródło uzupełniające. Kabla, portów, zasilania z przełącznika ani czasu pracy urządzeń czujnik nie widzi; to robi reszta monitoringu.

Dziś stoi w naszej sieci. U Państwa stawiamy go na życzenie, a to, co zbierze, zostaje u Państwa.

Co piszemy

Trzy rodzaje tekstów z tej samej roboty. Przypadki mówią, co znaleźliśmy w sieciach. Instrukcje — jak obsłużyć sprzęt. Katalog — co z danego urządzenia potrafimy odczytać.

Obsługiwany sprzęt

Rysunki paneli i pełny spis parametrów, jakie każde urządzenie oddaje — także tych, których sami nie używamy. Spis umiejętności, nie inwentarz: sprzęt jest tu dlatego, że potrafimy go odczytać, a nie dlatego, że stoi w którejś sieci.

Co potrafimy odczytać →

Przypadki

Znaleziska z sieci, którymi się opiekujemy: objaw, pomiar, który rozstrzygnął sprawę, i sposób sprawdzenia tego u siebie. Opisujemy wzorzec, nie sieć — bez nazw firm i adresów.

Co znajdujemy w sieciach →

Instrukcje

Po polsku, na podstawie przebiegów na włączonych urządzeniach, a nie tłumaczeń kart katalogowych. Tam, gdzie czegoś nie sprawdziliśmy, jest to napisane wprost. Sieci bezprzewodowe, przełączniki, a także energetyka i automatyka budynku.

Cisco Mobility Express · sieci UniFi · instalacja PV z magazynem

Spis wszystkich instrukcji →

Poza monitoringiem

Monitoring jest tym, co sprzedajemy. Ale skoro i tak poznajemy Państwa sieć, robimy przy okazji rzeczy, o które klienci pytają najczęściej — doradztwo i serwis: od audytu sieci bezprzewodowej po modernizacje. Dołożenie punktów dostępowych tam, gdzie brakuje zasięgu, oddzielenie sieci gościnnej od firmowej, przejście na logowanie, w którym każdy pracownik ma własny login zamiast wspólnego hasła dla całej firmy.

Stawiamy wirtualizację i kopie zapasowe na Proxmox VE — z naciskiem na to, żeby odtworzenie testować, zamiast zakładać, że zadziała. Kopia, której nikt nigdy nie odtworzył, jest tylko nadzieją.

Zajmujemy się też odsprzedażą sprzętu sieciowego i serwerowego, testowanego przed wysyłką. Doradzimy, co ma sens przy Państwa skali — także wtedy, gdy odpowiedzią jest „nie kupujcie tego”. Punkty dostępowe konfigurujemy u siebie: wysyłają je Państwo do nas, wracają gotowe do wpięcia, bez wizyty technika i bez zdalnego dostępu do Państwa sieci.

Jesteśmy też partnerem ESET — sprzedajemy licencje oprogramowania antywirusowego ESET i wdrażamy je razem z konsolą zarządzania, także poza pakietem monitoringu.

Czyścimy też urządzenia wycofywane z sieci. W przełączniku, punkcie dostępowym czy zaporze zostaje konfiguracja, hasła Wi-Fi, certyfikaty i klucze — a sprzęt idzie potem na aukcję albo do skupu razem z tym wszystkim. Kasujemy to przed wycofaniem, z protokołem i numerami seryjnymi. Reset fabryczny nie zawsze zabiera wszystko, więc sprawdzamy urządzenie po nim.

Nic z tego nie ma cennika, bo zakres zbyt się różni. Wystarczy krótka rozmowa — powiemy, co da się zrobić i ile to zajmie, zanim cokolwiek zaczniemy.

Kontakt

Rozmowa

Radosław Skonieczny

602 642 402

[email protected]

Dane firmy

NET PLUS Radosław Skonieczny

ul. Warszawska 2H lok. 37
05-825 Grodzisk Mazowiecki
Polska

NIP PL9511958766

W sieci

Mapa na żywo

LinkedIn — NetDoc.pl

LinkedIn — Radosław Skonieczny